24°C 41°C
Teresina, PI
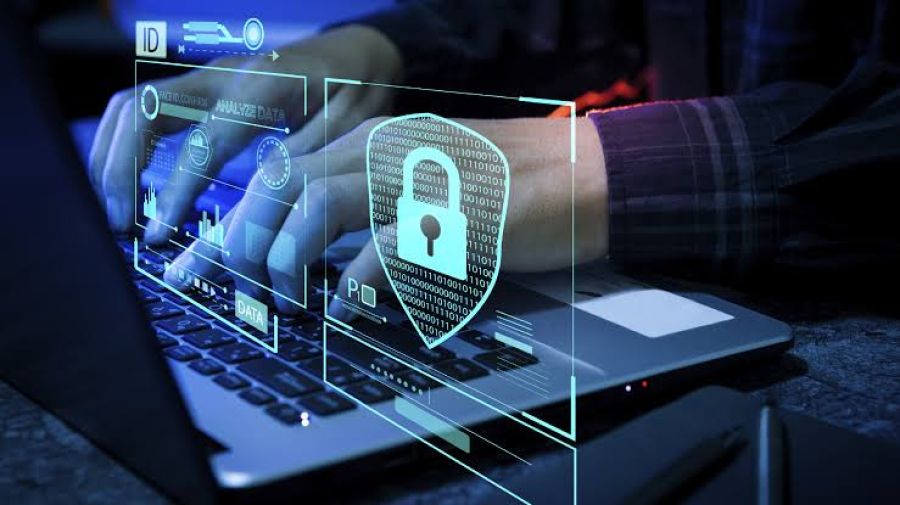
O Banco Central (BC) divulgou na última segunda-feira (17), um incidente de segurança envolvendo o vazamento de 25.349 chaves Pix de clientes da fintech QI SCD. Este foi o 18º caso de exposição de dados do sistema de pagamentos instantâneos desde sua criação, em novembro de 2020, e o primeiro registrado em 2025.
O BC informou que a falha ocorreu entre os dias 23 de fevereiro e 6 de março devido a problemas pontuais nos sistemas da instituição de pagamento. Entre os dados expostos estão o nome do usuário, CPF parcialmente mascarado (com asteriscos), instituição de relacionamento, agência, número e tipo da conta. No entanto, a autarquia destacou que informações sigilosas, como senhas, saldos e extratos bancários, não foram comprometidas.

Apesar do vazamento afetar apenas dados cadastrais e não representar risco direto de movimentação financeira, o Banco Central decidiu divulgar o incidente em respeito ao compromisso com a transparência.
Os clientes que tiveram suas chaves Pix expostas serão notificados exclusivamente pelo aplicativo ou internet banking da fintech QI SCD. O Banco Central alertou para tentativas de fraude e orientou os consumidores a desconsiderarem avisos recebidos por telefone, SMS, aplicativos de mensagens e e-mails.
Em nota, a QI SCD comunicou que alguns dados foram expostos devido a uma falha pontual, a qual foi imediatamente corrigida.

"As informações expostas limitaram-se a dados cadastrais e não envolvem informações sigilosas. Além disso, não permitem a realização de pagamentos ou transferências, nem o acesso a contas ou a outras informações de natureza bancária", apontou a companhia.


Mín. 24° Máx. 41°